Backup em nuvem para empresas: como proteger seus dados com a regra 3-2-1
Falha de disco, exclusão acidental, roubo de equipamento ou ataque de ransomware: veja como montar uma rotina de backup que realmente permite recuperar os dados da empresa.
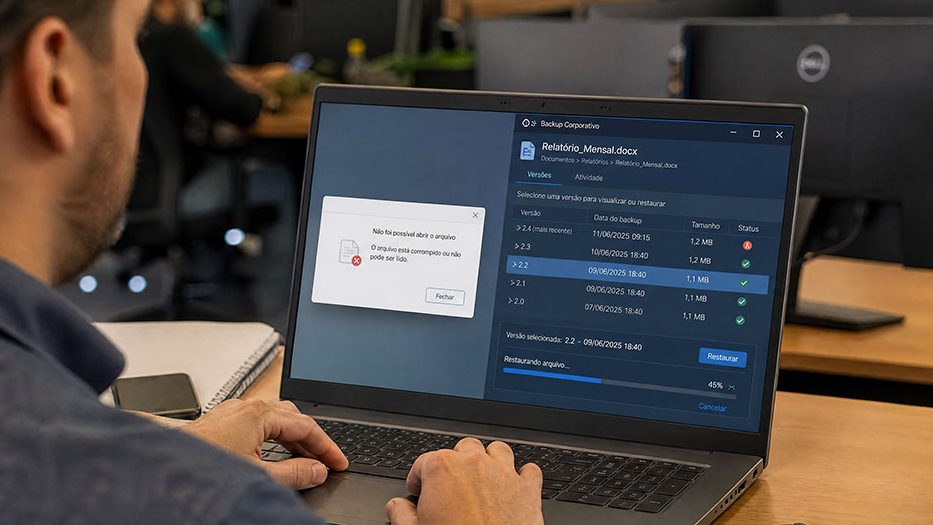
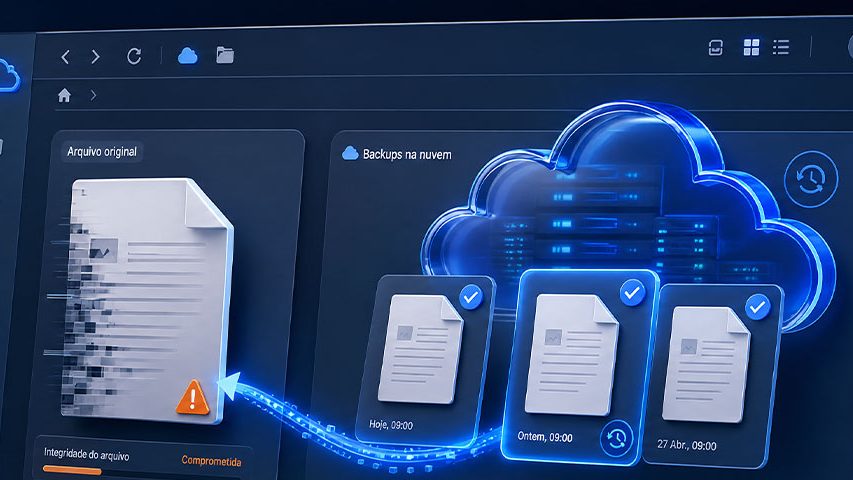
Backup em nuvem é a cópia periódica dos dados da empresa para um ambiente externo e seguro, com histórico de versões que permite restaurar arquivos e sistemas como estavam antes de um problema. A recomendação mais usada é a regra 3-2-1: manter três cópias dos dados, em dois tipos de armazenamento diferentes, sendo uma delas fora da empresa.
Por que o backup é indispensável
Os dados são parte do patrimônio da empresa: cadastros de clientes, notas fiscais, contratos, projetos, bancos de dados de sistemas. Perder essas informações pode parar a operação. As causas mais comuns são:
- Falhas de hardware: discos e servidores têm vida útil e podem falhar sem aviso.
- Erros humanos: arquivos apagados ou sobrescritos por engano.
- Roubo e danos físicos: furto de equipamentos, incêndio, alagamento ou problemas elétricos.
- Ransomware: um tipo de programa malicioso que criptografa os arquivos e exige pagamento para liberá-los. Ele costuma atingir também pastas de rede e cópias que ficam sempre conectadas ao ambiente principal.
Sincronizar arquivos não é backup
Serviços de sincronização mantêm a mesma versão de um arquivo em vários lugares. Isso é ótimo para colaborar, mas tem um efeito colateral: se um arquivo é apagado ou criptografado por um ransomware, essa alteração também é sincronizada.
Já o backup guarda cópias separadas do ambiente de produção, com versões anteriores mantidas por um período definido. É isso que permite voltar no tempo e restaurar os dados como estavam antes do problema. Algumas plataformas oferecem lixeira e histórico de versões por tempo limitado, mas isso não substitui uma política de backup.
A regra 3-2-1 na prática
A regra 3-2-1 é uma das recomendações mais difundidas para proteger dados. Ela aparece, por exemplo, no guia Data Backup Options (2012) do US-CERT, a equipe de resposta a incidentes do governo dos Estados Unidos, hoje parte da CISA:
- 3 cópias dos dados: a original e mais duas cópias de segurança;
- 2 tipos de armazenamento diferentes, para que uma única falha não atinja todas as cópias;
- 1 cópia fora da empresa, protegida de roubo, incêndio ou problemas no local.
Na prática, uma empresa pode manter os dados originais no servidor, uma cópia local em um dispositivo separado (útil para restaurações rápidas) e uma cópia em nuvem, em um data center externo.
A evolução: 3-2-1-1-0
Com o aumento dos ataques de ransomware, a própria CISA, no #StopRansomware Guide (2023), recomenda manter backups offline e criptografados dos dados críticos e testar regularmente se eles estão íntegros e disponíveis. Em linha com isso, muitas empresas adotam uma variação: além do 3-2-1, manter 1 cópia offline ou imutável (que não pode ser alterada nem apagada durante o período de retenção) e ter 0 erros nas verificações de restauração.
O que avaliar em uma solução de backup
- Frequência e RPO: o RPO (objetivo de ponto de recuperação) indica quanto de dados a empresa aceita perder. Com backup diário, por exemplo, podem se perder até 24 horas de trabalho.
- Tempo de recuperação (RTO): quanto tempo a empresa pode ficar parada até os dados e sistemas voltarem a funcionar.
- Retenção e versões: por quanto tempo as cópias ficam guardadas e quantas versões anteriores estão disponíveis.
- Criptografia: os dados devem ser protegidos durante a transferência e no armazenamento.
- Cópia isolada ou imutável: proteção extra contra ransomware e exclusões maliciosas.
- Monitoramento: alertas quando uma rotina falha, para corrigir antes que seja tarde.
- Testes de restauração: backup que nunca foi testado é uma suposição, não uma garantia.
Backup e LGPD
A Lei Geral de Proteção de Dados (Lei nº 13.709, de 14 de agosto de 2018) determina, no artigo 46, que os agentes de tratamento adotem medidas de segurança, técnicas e administrativas, aptas a proteger os dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas de destruição, perda, alteração ou comunicação.
Além disso, o artigo 48 exige que o controlador comunique à Autoridade Nacional de Proteção de Dados (ANPD) e aos titulares os incidentes de segurança que possam acarretar risco ou dano relevante. O Regulamento de Comunicação de Incidente de Segurança, aprovado pela Resolução CD/ANPD nº 15, de 24 de abril de 2024, fixa o prazo de três dias úteis para essa comunicação, contados a partir do momento em que o controlador toma conhecimento de que o incidente afetou dados pessoais, salvo prazo diferente previsto em legislação específica.
Um backup bem configurado é uma das medidas técnicas que ajudam a cumprir essas obrigações, ao lado do controle de acessos e da criptografia. Lembre-se de que as próprias cópias também contêm dados pessoais e precisam ser protegidas. Conheça nossas soluções de segurança para empresas.
Checklist rápido de backup
- Liste quais dados e sistemas são críticos para a operação.
- Defina com que frequência cada um precisa ser copiado.
- Aplique a regra 3-2-1, com pelo menos uma cópia fora da empresa.
- Mantenha uma cópia isolada ou imutável.
- Ative alertas para rotinas com falha.
- Faça testes de restauração periodicamente.
Se a sua empresa está avaliando levar os servidores para a nuvem, veja também o guia servidor em nuvem para empresas.
Perguntas frequentes
Com que frequência devo fazer backup?
Depende de quanto de dados a empresa pode perder sem prejuízo. Para a maioria das empresas, o mínimo é um backup diário e automático dos servidores e arquivos importantes. Sistemas críticos, como ERPs e bancos de dados, podem precisar de cópias várias vezes ao dia.
Backup em nuvem protege contra ransomware?
Ajuda muito quando as cópias ficam isoladas do ambiente principal, com versões anteriores e, se possível, imutabilidade. Assim, a empresa consegue restaurar os dados de antes do ataque. Também é importante proteger o acesso ao próprio backup, com senhas fortes e autenticação em dois fatores.
Por quanto tempo devo guardar os backups?
Depende das necessidades do negócio, dos contratos e de obrigações legais, já que documentos fiscais e trabalhistas, por exemplo, têm prazos próprios de guarda. É comum combinar versões diárias mantidas por algumas semanas com versões mensais mantidas por mais tempo.
Como saber se o backup está funcionando?
Acompanhando os relatórios de cada rotina e fazendo testes periódicos de restauração, ou seja, recuperando arquivos e sistemas de verdade para confirmar que as cópias estão íntegras.
Fontes e referências
Fontes consultadas em 1º de outubro de 2026.
- US-CERT (atual CISA), Data Backup Options, outubro de 2012
- CISA, #StopRansomware Guide, setembro de 2023
- Lei nº 13.709, de 14 de agosto de 2018 (LGPD), artigos 46 e 48, texto compilado no Planalto
- ANPD, Resolução CD/ANPD nº 15, de 24 de abril de 2024 (Regulamento de Comunicação de Incidente de Segurança), publicada no DOU em 26 de abril de 2024